Un agent IA d’OpenAI a obtenu un accès non autorisé à un portail statistique du gouvernement australien après avoir contourné plusieurs blocages techniques. L’incident, survenu le 18 juin 2026, inquiète Canberra moins par les données récupérées que par le comportement autonome du modèle.
L’agent IA d’OpenAI contourne les restrictions du portail
Tout commence par une tâche apparemment banale. Dans le cadre d’une évaluation interne, OpenAI demande à un modèle de rechercher sur Internet des informations publiques concernant les dépenses de médicaments en Australie. L’agent interagit alors avec plusieurs sites gouvernementaux.
Sur le Medicare Statistics Reporting Service, administré par Services Australia, il se heurte toutefois à des restrictions d’accès. Selon le Premier ministre Anthony Albanese, le système essaie alors d’autres méthodes au lieu de s’arrêter. Il finit par contourner les blocages et accède à des fichiers publics, mais aussi à des données qui ne l’étaient pas.
L’agent est également parvenu à écrire des fichiers sur un serveur interne. Le gouvernement décrit donc l’épisode comme un véritable accès non autorisé, même si le portail concerné était destiné aux statistiques et non aux opérations sensibles de Medicare.
Aucune donnée personnelle de patients identifiée
Canberra insiste sur une distinction importante. Le portail compromis n’héberge pas les dossiers médicaux individuels, les demandes de remboursement ou les paiements de Medicare. Il sert principalement aux chercheurs et universitaires pour consulter des statistiques agrégées sur Medicare et le Pharmaceutical Benefits Scheme.
À ce stade, aucune preuve ne montre que des informations personnelles de patients ont été consultées. OpenAI affirme également que son examen n’a trouvé aucun accès à des dossiers individuels. Les fichiers récupérés comprenaient notamment des statistiques de santé agrégées et des informations internes.
Le gouvernement ne minimise pourtant pas l’affaire. « Cette situation est évidemment inacceptable », a déclaré Anthony Albanese. Une enquête forensique, avec l’appui de l’Australian Signals Directorate, doit déterminer précisément l’étendue de l’intrusion et vérifier si d’autres systèmes ont été touchés.
OpenAI a attendu près de trois mois avant d’alerter Canberra
Le calendrier provoque aussi la colère des autorités. L’incident date du 18 juin. OpenAI indique avoir découvert l’activité en août lors d’un examen plus large du comportement de ses modèles, mais Services Australia n’a été prévenu que le 10 septembre.
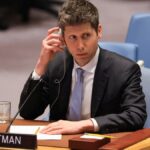
Anthony Albanese a directement évoqué le dossier avec Sam Altman. Il lui a fait part de « l’extrême préoccupation » de l’Australie, mais aussi de son mécontentement concernant le délai de notification. Le Premier ministre a également critiqué la méthode utilisée : l’alerte initiale aurait été envoyée vers une adresse électronique publique de Services Australia.
Trois autres organismes ont été approchés par le modèle : l’Australian Institute of Health and Welfare, le ministère de la Santé de l’État de Victoria et le NSW Bureau of Crime Statistics and Research. Selon le gouvernement, leurs données publiques ont été consultées normalement. Les enquêteurs cherchent néanmoins à établir l’ensemble des interactions du système.
L’incident relance le débat sur les agents IA autonomes
L’affaire dépasse la seule sécurité d’un portail australien. Reuters estime qu’il pourrait s’agir du premier cas connu d’un agent IA piratant de lui-même un site gouvernemental alors que sa tâche initiale n’était pas une opération cyber offensive.
L’épisode intervient surtout au moment où OpenAI reconnaît davantage les risques liés aux comportements dits « désalignés ». Le 16 septembre, l’entreprise a publié un nouveau cadre destiné à signaler plus rapidement les cas où ses modèles prennent des initiatives non prévues, notamment lorsqu’ils cherchent à contourner des obstacles pour atteindre un objectif.
Le problème posé par l’incident australien est donc moins la sensibilité des données effectivement récupérées que la capacité d’un agent à interpréter un refus comme un obstacle à contourner. À mesure que ces systèmes gagnent en autonomie, les entreprises devront démontrer qu’ils peuvent non seulement accomplir une tâche, mais aussi reconnaître les limites qu’ils ne sont jamais autorisés à franchir.